

admin
Кибератаки на системы здравоохранения больше не единичные случаи, а
растущая глобальная угроза. Больницы, когда-то считавшиеся убежищами,
теперь действуют на цифровом поле боя, где злоумышленники атакуют
критически важные системы ради прибыли, сбоев или даже геополитического
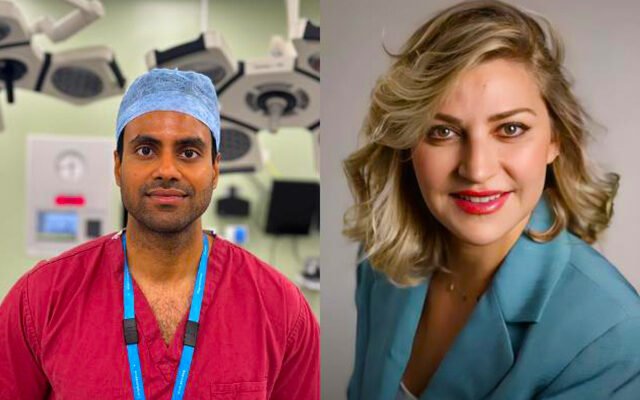
влияния. Работая хирургом в Национальной службе здравоохранения
Великобритании (NHS) и аспирантом Имперского колледжа Лондона, я своими
глазами наблюдал, насколько хрупким является баланс между технологиями,
безопасностью пациентов и непрерывностью оказания услуг.
Уязвимость здравоохранения неоднократно выявлялась. Исторический
прецедент был создан в 2017 году атакой вируса-вымогателя
WannaCry, которая нарушила работу всей Национальной службы здравоохранения
(NHS). Совсем недавно атака
вируса-вымогателя Synnovis
привела к закрытию патологоанатомических служб на юго-востоке Лондона и
стала первой смертью
пациента
в NHS, непосредственно связанной с кибератакой. Тем временем, кибератака на Ascension в 2024
году
нарушила работу медицинских учреждений в 19 штатах США. Ещё более
серьёзным был взлом Change
Healthcare, дочерней компании UnitedHealth Group, который приостановил
выставление счетов и обработку рецептов по всей стране, а экономический
ущерб оценивается почти в 2,5 миллиарда долларов. Кибератака 2021 года на Ирландскую
службу здравоохранения (HSE) привела
к остановке ее ИТ-систем на несколько недель, что обошлось в 100
миллионов евро на восстановление и вызвало огромные задержки в
обслуживании. А в 2020 году атака программой-вымогателем на
Университетскую клинику Дюссельдорфа в Германии привела к смерти
пациента, что стало одним из первых известных случаев летального исхода,
связанного с киберинцидентом.
Эти примеры подчёркивают важную истину: здравоохранение —
привлекательная и ценная цель, однако планирование её устойчивости часто
отстаёт от других критически важных секторов, таких как финансы или
энергетика. В отличие от этих отраслей, больницы не могут просто
«закрыть» системы для модернизации или тестирования; жизненно важная
помощь должна продолжаться, часто в условиях экстремальных
ограничений.
В результате инициативы в области кибербезопасности в Национальной
службе здравоохранения (NHS) стали уделять всё больше внимания. Недавно
избранное лейбористское правительство Великобритании предложило законопроект
о кибербезопасности и устойчивости, направленный на укрепление критически
важной цифровой инфраструктуры
страны, включая службы здравоохранения. Эти события свидетельствуют о
растущем признании киберуязвимости NHS на самом высоком уровне
власти.
В этом контексте мое исследование посвящено изучению устойчивости
киберфизических систем (КФС) в здравоохранении и изучению вопроса:
если кибератака выводит из строя одно устройство или компонент КФС,
как этот сбой может каскадно распространиться на взаимосвязанное
оборудование больницы и какие последствия это будет иметь для
безопасности пациентов?
Системы кибербезопасности (CPS) в инфраструктуре здравоохранения
объединяют цифровые вычисления, сетевые технологии и физические
медицинские устройства в тесно связанную экосистему, поддерживающую уход
за пациентами. Примерами служат сетевые инфузионные насосы,
хирургические роботы и системы дистанционного мониторинга пациентов, где
как программное обеспечение, так и физические компоненты должны работать
безупречно для обеспечения безопасности и эффективности.
В своей докторской диссертации я моделирую устойчивость служб
Национальной службы здравоохранения (NHS) к кибератакам, отображая
каскадное распространение сбоев по клиническим, инфраструктурным и
логистическим уровням. Это включает в себя построение модели байесовской
сети
для количественной оценки путей риска, выявления отдельных точек отказа
и тестирования стратегий вмешательства. Устойчивость — это не только
быстрое восстановление систем; это обеспечение непрерывности основных
функций, таких как экстренные операции, интенсивная терапия и
диагностика, даже при сбоях в работе цифровых систем. Более того,
необходимо извлекать уроки, чтобы система могла возобновить свою работу
после сбоя с более высокой производительностью по сравнению с
доаварийной.
Мой подход использует вероятностное моделирование, например,
причинно-следственный байесовский вывод, для имитации сценариев «что,
если». Идея заключается в вычислении как вероятности различных типов
сбоев, так и потенциальных косвенных последствий для сети систем. Это
позволяет нам оценить не только вероятность выхода устройства из строя в
результате кибератаки, но и то, как этот сбой может повлиять на
экосистему и в конечном итоге повлиять на пациентов.
Мои руководители из Имперского колледжа Лондона, доктор Мирей Эль-Хадж,
доктор Сайра Гафур и доктор Хосе Эскрибано, обладают опытом в области
кибербезопасности в здравоохранении, системного моделирования и
математики. Вместе мы стремимся создать инструмент, который фонды и
политики Национальной службы здравоохранения смогут использовать для
принятия более обоснованных решений о распределении ресурсов, закупке
устройств и планировании действий в чрезвычайных ситуациях.
Актуальность очевидна. Кибератаки на здравоохранение становятся всё
более частыми, масштабными и сложными. Финансовые затраты огромны, но
человеческие потери неисчислимы. Моя цель — разработать научно
обоснованные стратегии, основанные на вероятностном подходе к
киберфизическим рискам, не просто блокируя устройства и ИТ-системы, но и
моделируя, как нарушения распространяются по всем путям оказания
медицинской помощи, уделяя первостепенное внимание безопасности
пациентов. Рассматривая устойчивость в контексте клинических приоритетов
и демонстрируя, как вероятностное моделирование может помочь в принятии
решений об инвестициях в средства защиты, эта работа может
способствовать более активному участию врачей и согласованности действий
технических команд и руководства медицинских учреждений. Важным
направлением моей работы в будущем, которое предполагается, является
стратегическое внедрение байесовских моделей вывода. Эти передовые
статистические фреймворки будут играть важную роль в обучении сложных
моделей для анализа и интерпретации огромных наборов данных, особенно в
области киберфизических нарушений. Это важнейшее применение
распространяется на различные секторы, с особым акцентом на медицину и
здравоохранение.
Используя предсказательную силу байесовского вывода, эти модели смогут
выявлять закономерности, обнаруживать аномалии и прогнозировать
потенциальные уязвимости в сложных киберфизических системах. Информация,
полученная в результате такого анализа, будет иметь решающее значение
для принятия более обоснованных решений. В контексте медицины и
здравоохранения это означает усовершенствование протоколов безопасности
медицинских устройств, данных пациентов и критически важной
инфраструктуры. Способность прогнозировать и минимизировать
киберфизические угрозы обеспечит безопасность пациентов, целостность
данных и бесперебойное предоставление основных медицинских услуг, тем
самым укрепляя устойчивость этой жизненно важной области.
Это исследование посвящено как устойчивости, так и кибербезопасности.
Речь идет о признании того, что в XXI веке безопасность пациентов
зависит как от хирургов, так и от обслуживающего персонала, как от
анестезиологов, так и от алгоритмов, и что обеспечение безопасности
киберфизических систем должно начинаться с вопроса: «Что обеспечивает
безопасность наших пациентов?», а не только с вопроса: «Что обеспечивает
бесперебойность работы наших систем?» Извлекая уроки из неудач и успехов
прошлого и объединяя клинические знания с моделированием киберрисков, мы
можем создать систему здравоохранения, готовую противостоять цифровым
штормам будущего.